先说清楚信息来源,免得后面混淆。
DHS 的命令本身,我读的是《联邦公报》10 月 20 日正式刊登的公告原文,FR Doc 2026-21447,Docket DHS-2026-0628,页码 66346 到 66350,附录里附了签署命令的扫描件。商务部的回应,我读的是商务部官网 10 月 20 日 21:17 发布的一手原文。DHS 在 dhs.gov 上的新闻稿页面已经 404 了,所以命令的适用范围、例外条款、时间节点,都以《联邦公报》原文加路透社报道为准。国务院依据 PAIPA 制裁 5 家中国企业的部分,名单和案情来自国务院新闻稿。Hacker News 上那条 535 分的讨论串是我自己读的原帖,引用时标注了是谁说的。
一份 7 月 24 日签的、10 月 19 日才公开的命令
10 月 19 日,美国国土安全部部长 Markwayne Mullin 签发的《排除与移除命令 #2026-01》(Exclusion and Removal Order #2026-01)经《联邦公报》公开。公告的正式标题很长:
Notice of Order Regarding Exclusion and Removal of DeepSeek Products From Federal Civilian Executive Branch Information Technology Systems and Procurements
(关于将 DeepSeek 产品排除并移除出联邦民事行政机构信息技术系统与采购的公告通知。)
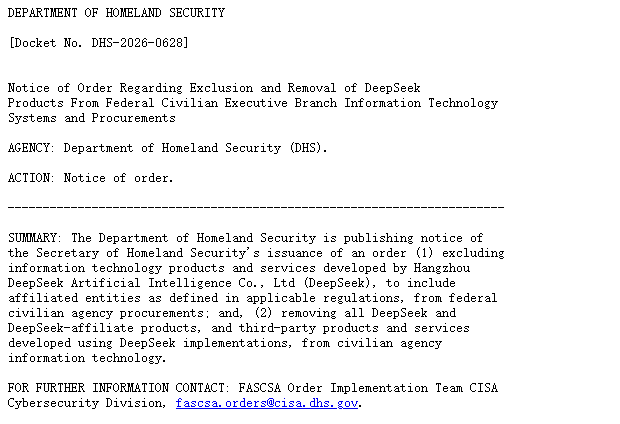
法律依据是《2018 年联邦采购供应链安全法》(FASCSA),41 U.S.C. 1321 到 1328,实施条例在 41 CFR 201-1。这个法原本是为供应链安全设计的,此前主要用在华为、中兴这类通信设备上。DHS 的动作经过了联邦采购安全委员会(FASC)的建议审查。
这份命令有两条动作。第一条叫排除:杭州深度求索人工智能有限公司开发的信息技术产品与服务,连同 48 CFR 2.101 定义下的关联实体,从联邦民事机构的采购里排出去,已批准产品清单、服务商设备清单、电商采购市场都算。第二条叫移除,要求把这些产品从民事机构的 IT 系统里清理出去。
第二条的英文原文里,藏着一句决定这篇文章标题的话:
removing all DeepSeek and DeepSeek-affiliate products, and third-party products and services developed using DeepSeek implementations, from civilian agency information technology.
(把所有 DeepSeek 及关联方产品,以及基于 DeepSeek 实现开发的第三方产品与服务,从民事机构的信息技术中移除。)
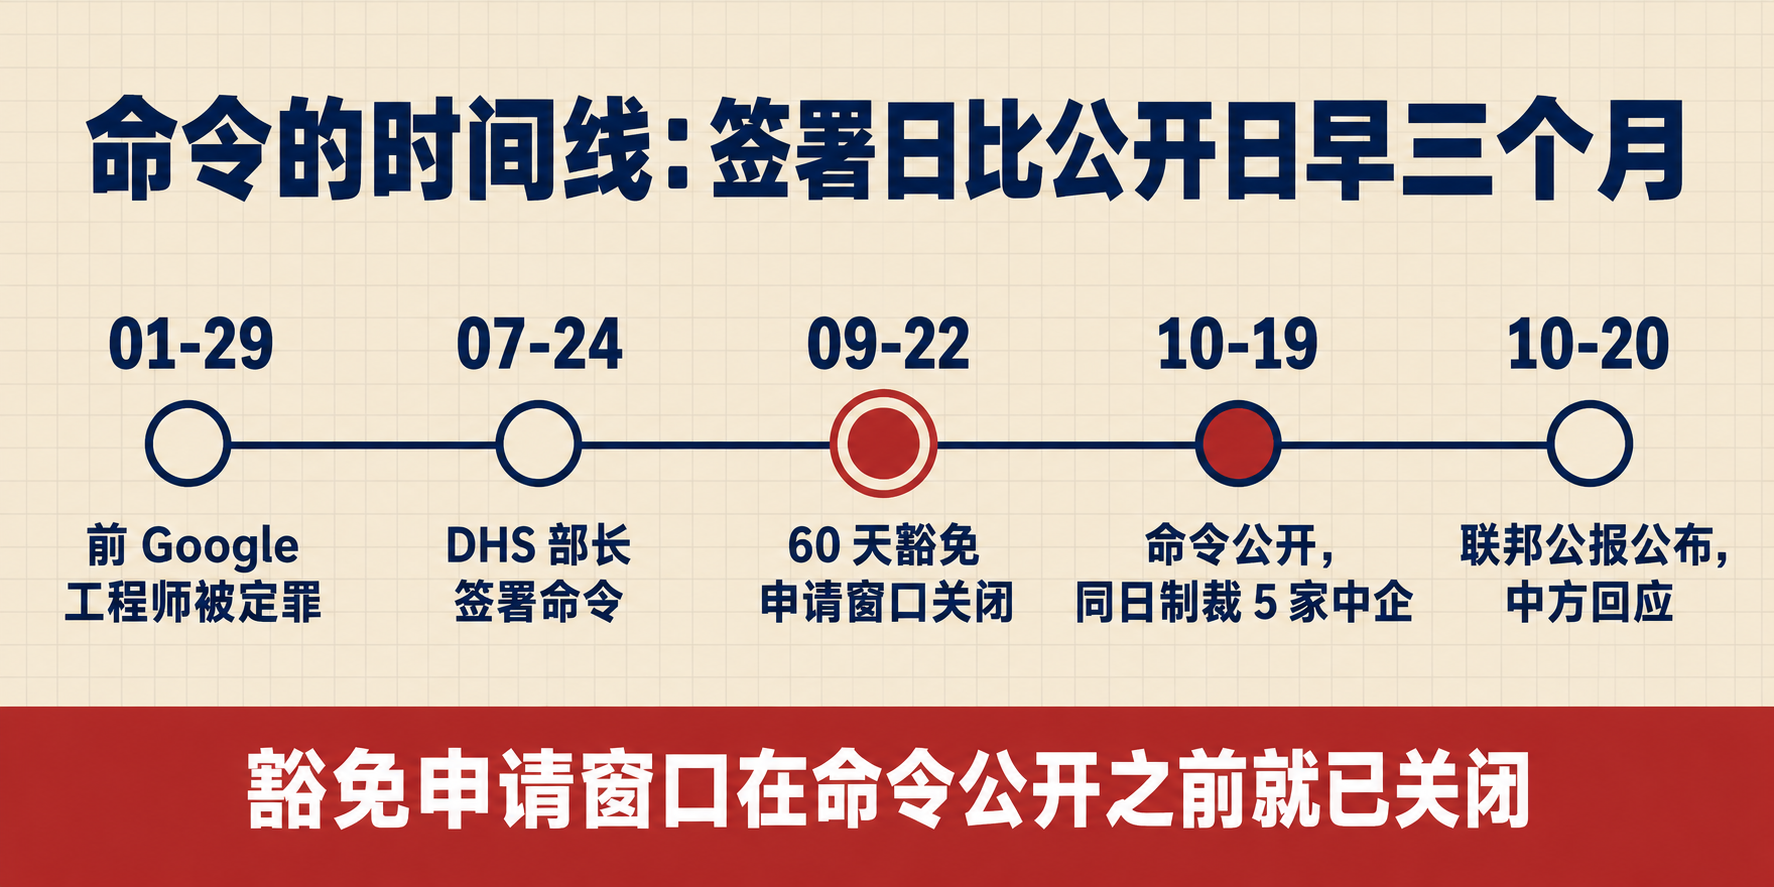
命令的签署日是 7 月 24 日,公开日是 10 月 19 日,中间隔了将近三个月。例外申请窗口按签发日起算 60 天,大约 9 月 22 日就截止了。也就是说,机构在公众第一次看到这份命令之前,就已经没有提出豁免的通道了。Tech Times 的标题说得更直白:DHS Filed DeepSeek Ban 28 Days After Agencies Lost Right to Request Exceptions(机构失去申请豁免权利 28 天后,禁令才被提交公布)。
约束范围是联邦民事行政机构,也就是常说的 federal civilian executive branch agencies,财政部、国务院、司法部都在内。技术媒体统计受约束的机构约 430 个。国家安全系统和涉密信息处理设施(SCI)不在范围内,那部分由国防部和情报界的单独命令管。这份命令不禁止私营企业、消费者,也不禁止州和地方政府使用。
被点名的只有 DeepSeek 一家中国 AI 厂商。Qwen、GLM、MiniMax 都没在名单里,公告没有给出理由。
在命令生效前,美方已经有动作。路透社梳理的既有背景包括:美国商务部(Commerce Department)和海军此前已禁止在政府设备上使用 DeepSeek,纽约州、田纳西州、弗吉尼亚州也采取了类似措施。更早还有 2025 年 2 月,美国众议院行政官曾警告议员办公室不要使用 DeepSeek 服务。
麻烦在「第三方服务」那半句
多数中文报道把这半句处理成「以及采用 DeepSeek 模型的第三方服务」。开发者社区的读法更严格一些:原文写的是 developed using DeepSeek implementations,讲的是基于 DeepSeek 的实现去开发,覆盖的是实现层,而不只是调用关系。
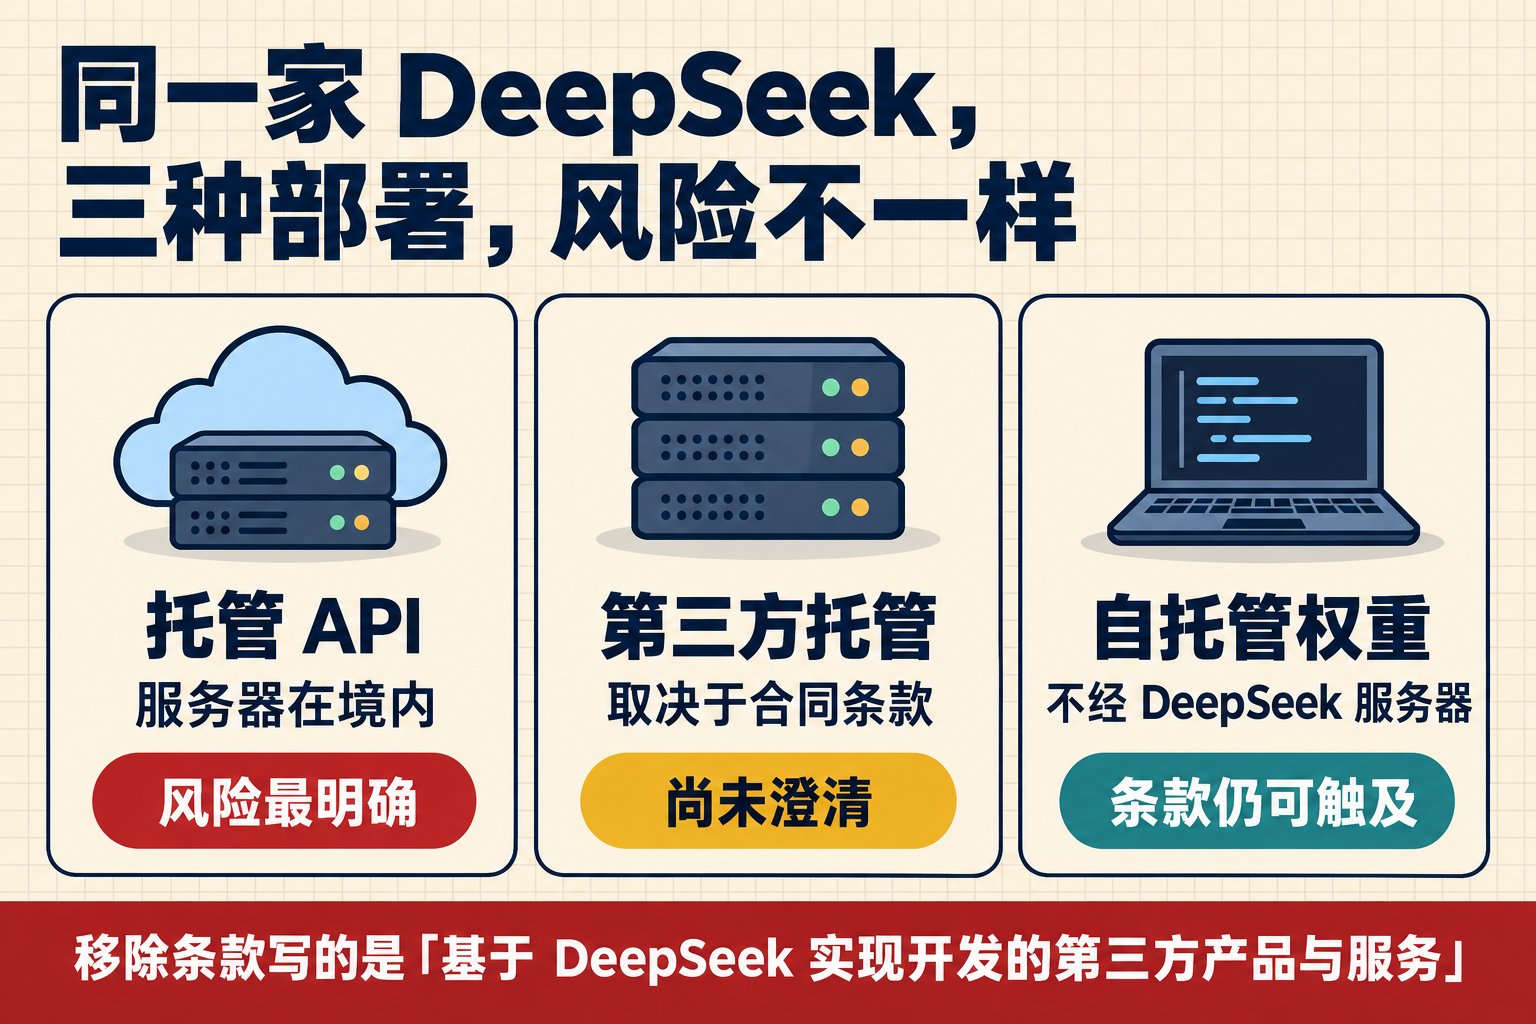
差在「调用」和「实现」不是一回事。你包装了一层 API、做过蒸馏、拿它的权重微调过、或者只是在自己的服务里调了它的接口,都可能落进条款射程。问题一下从技术问题变成了采购问题。一层包装器不显然安全,因为公告的措辞覆盖的是「第三方产品与服务」本身。
先说联邦供应商和集成商。如果你的产品跑在民事机构的业务流程里,而任何一个组件调用了 DeepSeek 的端点、跑的是 DeepSeek 的权重、或者是从它微调来的,你面对的不再是技术评审,是采购评审。框架式的一句话会让整个供应商资格审查流程重来一遍。
跑网关和路由的团队受影响更直接。很多团队触达 DeepSeek 的路径就是廉价模型路由,尤其是通过聚合平台接入。缓存命中后的定价让 V4.1 Flash 成了 agent loop 的默认廉价层。现在客户问「哪些模型碰了我们的数据」,你需要逐路由回答,而不只是给出一句「我们用了 DeepSeek」。
开源权重的倡导者则被夹在了两份文件中间。同一周,中国的 23 项 AI 技术出口管制目录也在征求意见。两边都在写把开源权重当作地缘政治材料而非普通软件的规则。一边卡权重出境,一边卡基于权重的服务进入联邦采购。
Developers Digest 的开发者博客给了一份「周一就能做」的清单,逻辑不复杂:
- 盘点模型调用。 在仓库和网关配置里搜模型 id 和 base URL。注意已废弃的
deepseek-v4-flash名字现在会路由到 V4.1-Flash,旧配置串照样算数。 - 按部署方式分桶。 DeepSeek 托管的 API、第三方托管的权重、你自己跑的权重。公告陈述的风险最明确地适用于第一桶。
- 查客户名单。 直接受约束的只有联邦民事机构。如果你卖给他们,或者通过主承包商卖,问一句命令会不会顺着合同条款流下来。
- 准备替换路径。 每条路由留一个测过的备用模型,让移除变成一次配置改动,而不是一次重写。
风险模型和补救措施对不上
先看它给出的理由。
把命令里的风险陈述读一遍,具体危害几乎全部指向 DeepSeek 运营的基础设施:
- DeepSeek 托管的服务器在中国境内,受中国国家安全法律约束、可被中国政府访问
- 账号注册环节收集个人身份信息,并对用户做数字指纹
- 提示词可能把敏感数据传输到中国,产生关于美国人员或政府项目的「可行动情报」(actionable intelligence)
- 模型「可能包含恶意软件或其他安全漏洞」,公告还专门引用了针对 DeepSeek iOS 应用关键缺陷的开源研究
这些是真实存在的理由,理由指向的是「别把政府的提示词发给一个托管在境内的 API」。
但移除条款写的是 implementations。而 DeepSeek 的权重是以 MIT 许可证发布的,V4.1-Flash-1017 的模型卡标着 763B 参数。你自己部署的模型没有账号暴露面,也没有服务器暴露面,通知描述的那些具体危害,一条都不成立。
自己跑的模型不经过 DeepSeek 服务器,也不用注册账号,条款却按实现来写。中间这一段,没有人会替你说清楚。
Hacker News 那条 535 分、460 多条评论的讨论串,几乎分成三派。
怀疑动机的这一派最直接。johnnyApplePRNG 说 V4.1 Flash 1017 是「好到离谱而且便宜」,kidfiji 追问权重都开源了、自托管了,实际的安全风险到底在哪,还问这算不算「披着国家安全外衣的监管俘获」。怀疑安全逻辑的 jacquesm 承认模型「可能确实有恶意软件或安全漏洞」,但指出一件事:模型至少是可以检视的,而这「对美国本土的推理供应商,比如 OpenAI 和 Anthropic,恰恰不能说」。
支持的一派里,random3 的论证最有分量:开放权重等同于分发一个可执行文件,现实中几乎不可能可靠地判定其中有没有恶意代码。这个论证在模型跑在别人机器上的地方成立。
讨论串里反复出现两个问题,没有人给出权威答案:为什么只点名 DeepSeek,而不是 Qwen、GLM 或 MiniMax;以及「基于 DeepSeek 实现开发」对普通软件库究竟意味着什么。Developers Digest 的作者在文末也承认了这点,他说他找不到权威答案。
同一天的第二只手
10 月 19 日这一天还有另一件事,由美国国务院宣布,依据的是《保护美国知识产权法》(PAIPA),法条编号 50 U.S.C. §1709,调查由司法部和联邦调查局进行。
被制裁的是 5 家实体,全部与前 Google 软件工程师**丁林葳(Linwei Ding)**有关。他今年 1 月 29 日被美国联邦陪审团裁定七项商业秘密盗窃罪成立,罪名涉及窃取数千页与「超级智能」技术有关的 Google 机密文件。
5 家实体分别是:
- 上海智算科技有限公司(Shanghai Zhisuan Technology Co., Ltd.),2023 年由丁林葳创办,主营加速机器学习工作负载的软件
- 北京奇绩创坛投资管理有限公司(MiraclePlus)
- 北京奇绩创坛一期创业投资中心(有限合伙)
- 北京奇绩创坛二期创业投资中心(有限合伙)
- 北京奇绩创坛智元企业管理中心(有限合伙),一期全资持有
PAIPA 的机制得说两句。它于 2023 年 1 月 5 日签署生效,是一项强制性的法定授权,授权总统依据《国际紧急经济权力法》(IEEPA)对从事重大商业秘密窃取的外国人实施制裁,司法审查空间有限,也没有除名机制。业内对它的批评集中在程序上:绕开正常司法程序,且难以撤销。
同一天晚上,商务部为这件事单独发了第二份答记者问。
中方的回应
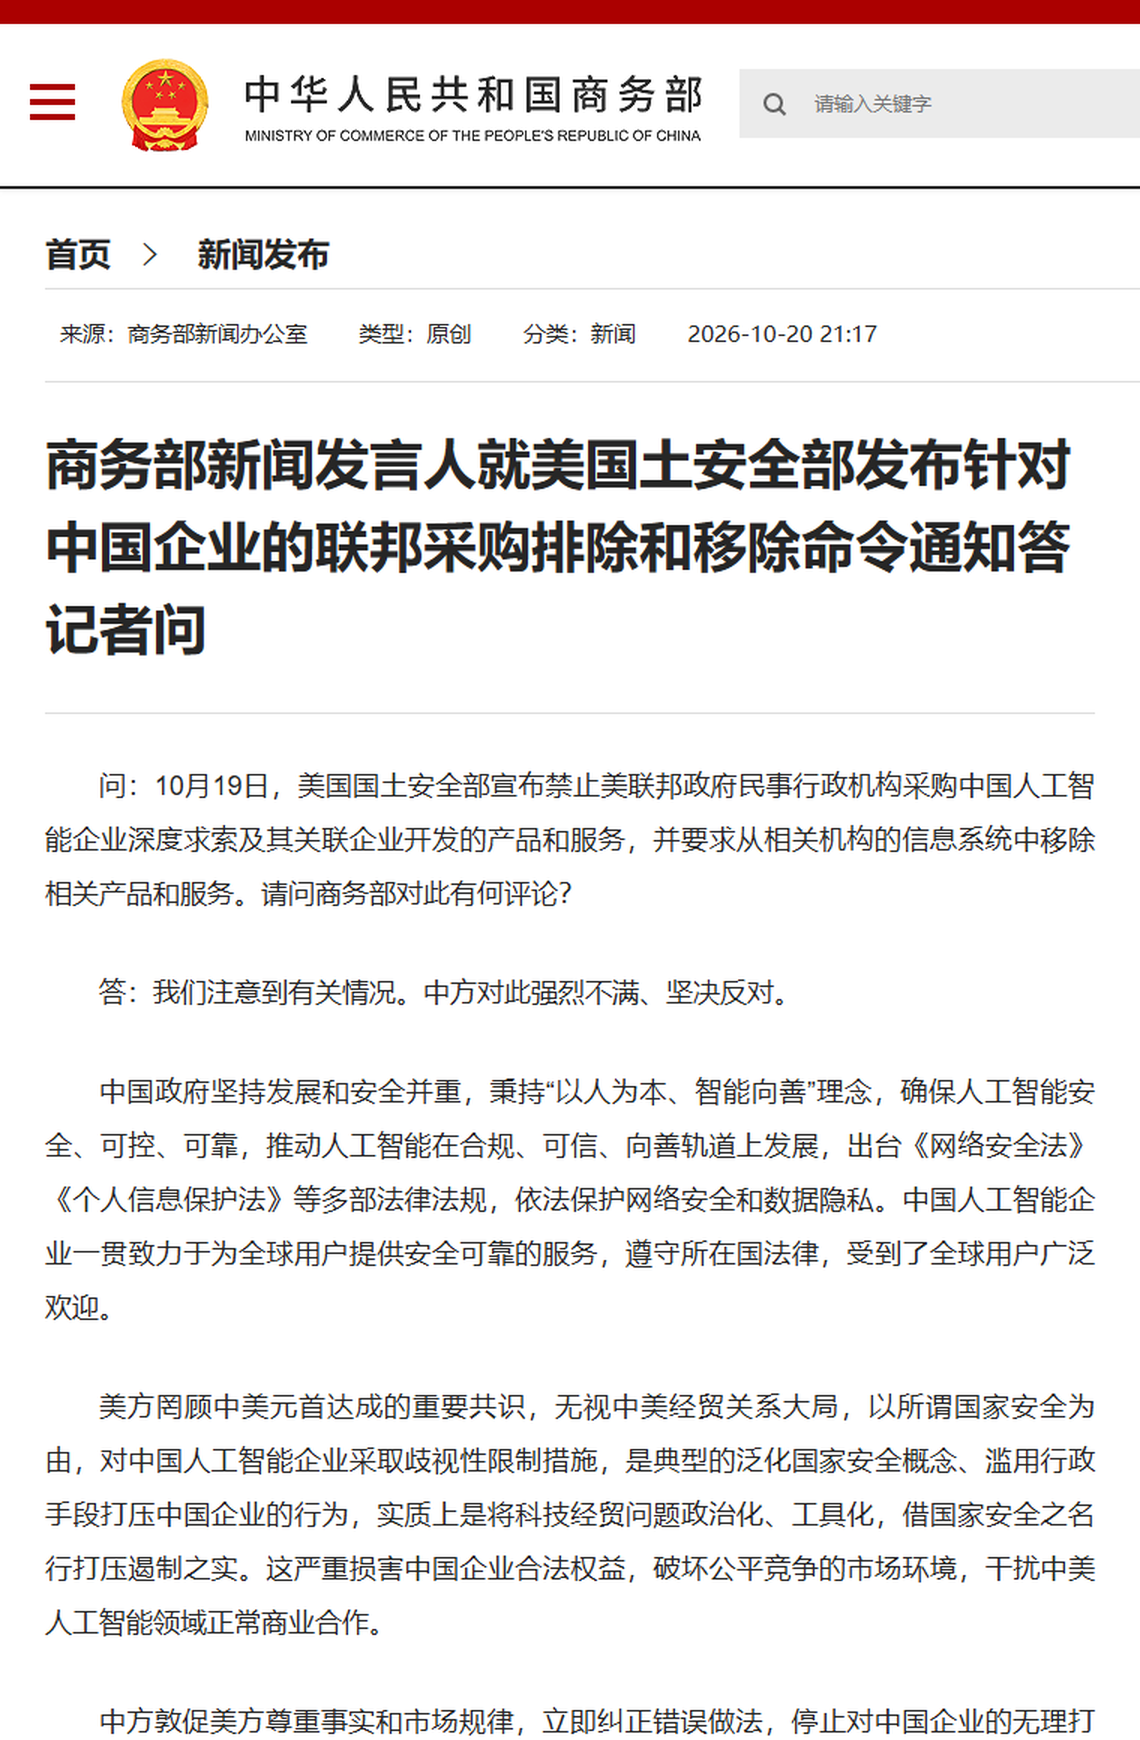
商务部新闻发言人 10 月 20 日晚的答记者问,针对 DHS 命令的原文如下:
美方罔顾中美元首达成的重要共识,无视中美经贸关系大局,以所谓国家安全为由,对中国人工智能企业采取歧视性限制措施,是典型的泛化国家安全概念、滥用行政手段打压中国企业的行为,实质上是将科技经贸问题政治化、工具化,借国家安全之名行打压遏制之实。
中方敦促美方尊重事实和市场规律,立即纠正错误做法,停止对中国企业的无理打压,撤销有关歧视性限制措施,为两国企业正常交流合作创造良好条件。希望美方切实落实两国元首重要共识,同中方相向而行,用好中美人工智能对话机制,增进互信、管控分歧,共同推动人工智能向上向善。中方将密切关注事态进展,对于任何实质性损害中方利益的行为,将采取一切必要措施,坚定维护自身正当合法权益。
针对 PAIPA 制裁 5 家企业,商务部另一份答记者问表示坚决反对美方炒作所谓「窃取商业秘密」、污名化中国企业,称中国 AI 企业的快速发展源于长期基础研究投入和自主创新,「与所谓窃取商业秘密无关」。
外交部发言人毛宁在 10 月 20 日例行记者会上做了平行回应,反对泛化国家安全概念、把科技经贸问题政治化。
把 10 月 16 日到 19 日这四天摊开看,节奏有点意思。
10 月 16 日,商务部与科技部就修订《中国禁止出口限制出口技术目录》公开征求意见,40 项技术里 23 项与 AI 相关,已开源的技术明确豁免。那是给 AI 技术装出口护栏。三天后,DeepSeek 被写进美国的联邦采购排除令,这是收采购资格。
一边卡技术出境,一边卡服务准入。工具不同,被卡的对象高度重叠,同一批开源权重在两个方向上同时变成了要审查的物。
值得关注的三件事
命令本身留了几个观察点。CISA 会不会就「第三方实现」发布操作指引,有没有机构公开披露申请过豁免,命令会不会扩展到其他中国实验室,以及 DHS 承诺在一年内对命令进行审查、之后每年一次的复审。
对国内读者来说,有两件事更实在。
一,权重出海的路径要重新算账。 权重开源之后再通过 API 出海,这条路现在同时站在中美两边的规则中间。中国的目录给了豁免绿灯,美国的采购令在采购端关了一扇门。两边加起来,DeepSeek 权重能覆盖的采购方范围被压缩了一圈。
二,国内推理栈开源的窗口期。 10 月 20 日,也就是 DHS 命令公开的第二天,DeepSeek 把自研推理框架 DeepInfer 以 Apache 2.0 开源了,官方仓库里支持 V4.1-Flash-1017,硬件写的是 NVIDIA SM100 和华为昇腾 950。采购规则还在写,供给侧先把部署栈交了出来。
这到底算不算「封杀 DeepSeek」,我倾向于认为现在下结论还太早。公告给出的信息不够。它没有解释「为什么只挑一家」,也没有回答「基于 DeepSeek 实现开发」在普通软件库里怎么判定。支持与反对的声音在社区里各占一半,Developers Digest 的作者在文末也承认他找不到权威答案。
能做的只有等两样东西:CISA 的操作指引,以及第一批真的公开的豁免案例。
在那之前,对任何要卖给联邦民事机构的人来说,最保险的读法是取宽的那一种。
参考来源
- Notice of Order Regarding Exclusion and Removal of DeepSeek Products(Federal Register,FR Doc 2026-21447,2026-10-20)
- Federal Register 提交公众查阅 PDF 副本(Docket DHS-2026-0628)
- 美国土安全部下令联邦文职机关移除中国 DeepSeek(中央社华盛顿 19 日电,转路透社)
- US banning Chinese AI DeepSeek from government agency IT systems(Channel News Asia,转载路透社)
- DeepSeek Banned From US Federal Civilian Agencies: What the DHS Order Covers(Developers Digest)
- DHS Filed DeepSeek Ban 28 Days After Agencies Lost Right to Request Exceptions(Tech Times)
- Hacker News 讨论串:DeepSeek 被联邦机构禁用(535 分,460 余条评论)
- 商务部新闻发言人就美国土安全部发布针对中国企业的联邦采购排除和移除命令通知答记者问(2026-10-20 21:17)
- 商务部就美以窃取商业秘密为由制裁中国企业答记者问
- Imposing Sanctions to Protect Americans from Intellectual Property Theft(美国国务院新闻稿,PAIPA 制裁 5 家实体)
- China urges US to lift sanctions on five Chinese firms(Global Times)
- China slams U.S. ban on DeepSeek AI tools(新华社英文网)
- 外交部回应美政府要求机构停用 DeepSeek(南方网)
- DeepInfer 官方仓库(Apache 2.0)
- r/LocalLLaMA:China proposes export controls on 23 AI technologies(789 分 / 462 评论,对照阅读)
哪些内容尚未独立验证:《联邦公报》公告正文与 SUMMARY 段落取自 govinfo.gov 原文,签署命令原件在公告附录中是扫描图(TN20OC26.041 至 044),我没有逐页核对扫描件内容;例外申请窗口的 60 天起算点,依据公告文本与 Tech Times 的计算,我未找到 DHS 关于窗口起算的单独说明;「约 430 个联邦民事行政机构受约束」是技术媒体统计,公告原文未列具体机构数;PAIPA 制裁一案中的 5 家实体名单取自国务院新闻稿,中方通报未列名单;Hacker News 讨论串中的社区观点属于个人发言,其中涉及 DeepSeek-R1 漏洞率的研究引用在原帖里已被发言者本人标注为待查证,我没有追查该研究;命令是否扩展到其他中国厂商,目前无任何官方说明。文中涉及中美双方的表述均为各自官方口径的直接转述,不代表本方立场。