先交代信息来源:事件核心事实来自研究者 log4j 本人 10 月 21 日开始的一条 X 推文串,主要经 Tom’s Hardware 转述,我交叉对了 Hacker News 的合并讨论帖;社区热度数据(Reddit 帖子的赞数与评论数)是我直接从 Reddit 获取的;Hugging Face 工程师 ngxson 的复现测试来自 Tom’s Hardware 的报道;OpenAI 封号一节,log4j 的说法我只找到二手转述,没有看到 OpenAI 的官方回应,下文会单独标注。Anthropic 那部分最弱,只有 Reddit 帖子标题可核实,帖子正文我没能抓到,你可以把它当成「社区观察到」级别的信息。
一切从广告太精准开始
log4j 的自我介绍是网络安全赏金猎人(cybersecurity bounty hunter)。他家一台 2025 款三星电视,最近推送的广告精准得让他不舒服。一般用户到这一步也就认了,这位赏金猎人的反应是把固件拆开。
拆的过程比想象中曲折。他在推文里写:
i own a relatively new (2025) samsung tv. i kept getting weirdly targeted ads. i tried reversing the firmware but it was aes encrypted and no keys unless tear it apart and do uart/jtag magic. zero days it is. root shell on new samsung TVs! discovered PRIVACY HORROR.
(我有一台比较新的 2025 款三星电视,广告精准得越来越怪。我试着逆向固件,但它是 AES 加密的,拿不到密钥,除非把机器拆开做 UART/JTAG。那就上 0day 吧。新款三星电视到手了 root shell。然后我发现了 PRIVACY HORROR。)
这段话值得停一下的地方有两个。第一,固件加密没有挡住人,物理接触加 UART/JTAG 这条老路依然通向 root,消费电子的「安全」在硬件层面仍然是纸糊的。第二,log4j 是用 AI 工具辅助完成这次逆向的,这个细节当时看起来无足轻重,几天后成了整件事里争议最大的部分,后面单说。
拿到 root 之后,log4j 开始 live-tweet,往 Tizen(三星电视的操作系统)深处翻,翻出来的东西一条比一条让人不舒服。
电视里那台数据机器在做什么
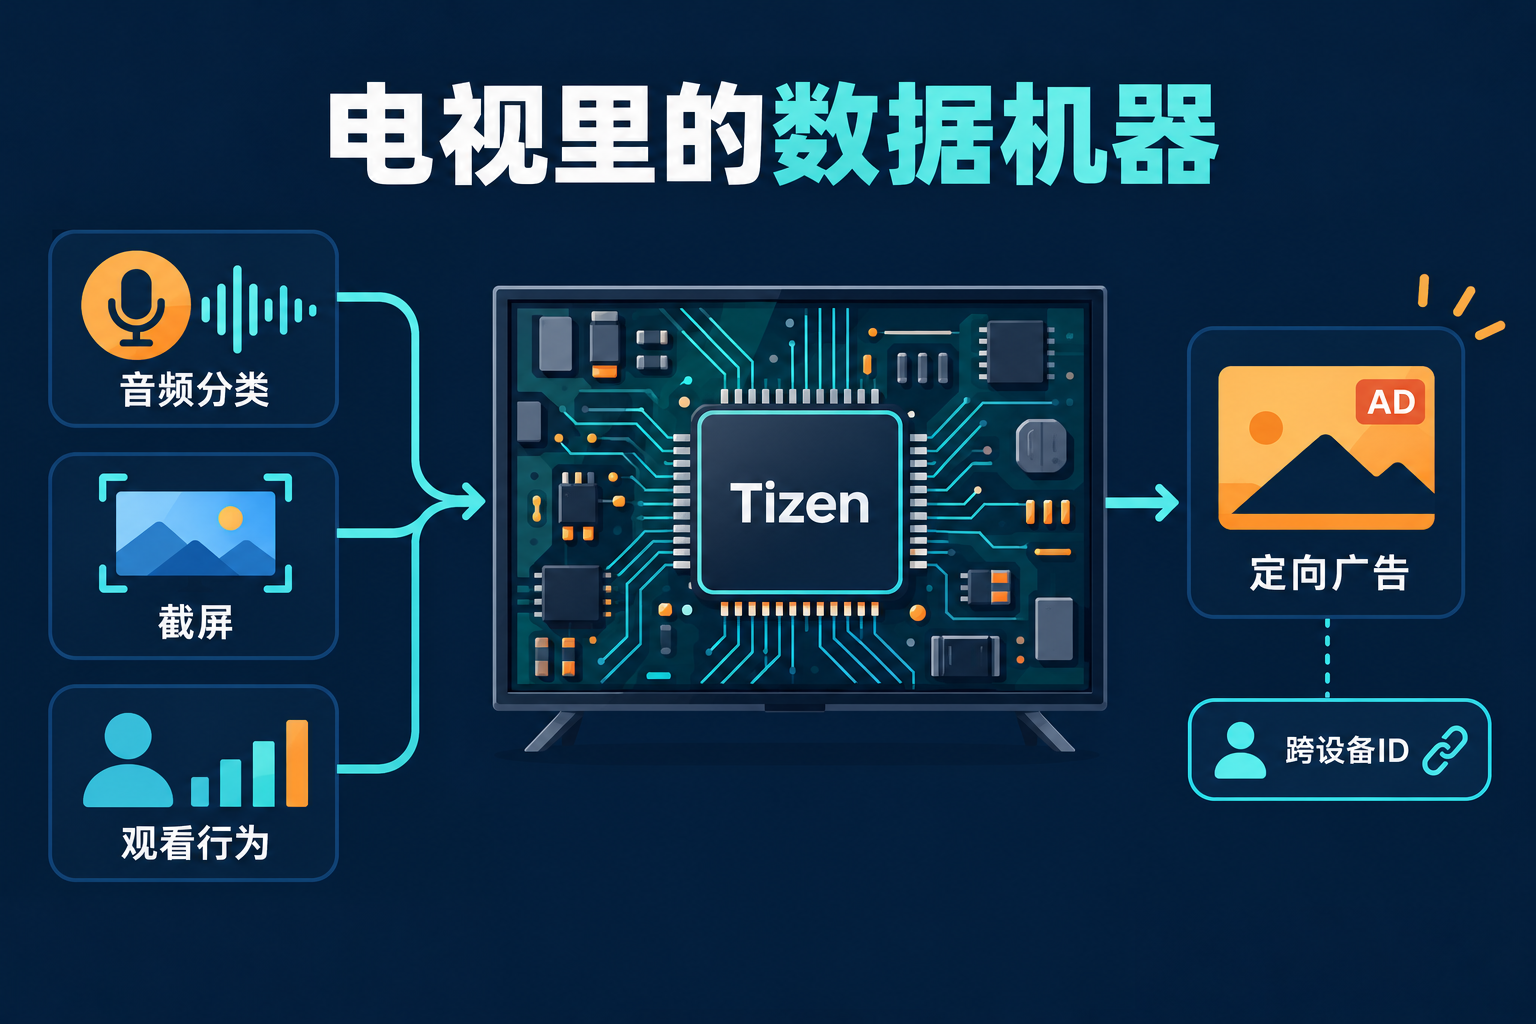
把 Tom’s Hardware 的梳理和 HN 讨论合并,
log4j 在 Tizen 里找到的大概是这么一套东西:
数据收集层:详细的用户遥测,包括包记录(packet logging);音频分类(audio categorization);截屏;还有一个叫 AID 的跨设备广告追踪 ID,作用类似手机广告生态里的 IDFA,让同一用户在不同设备上被串起来。
分析层:电视本地跑着计算机视觉处理和模型。log4j 找到一个按区域配置的卷积神经网络,专门追踪用户行为,能记录你在看什么视频、跳过了哪些广告、视频看到第几分钟。HN 上合并的另一条推文说得更具象:三星电视在用 TensorFlow lite 对 960×540 的画面做推理,目的就是追踪你。
还有借麦克风这件事,整组发现里传播最广。log4j 的原话是,如果你的电视型号没有麦克风,它会去寻找连接着的、带麦克风的设备,比如回音壁或者蓝牙设备,用它们录音频,数据发往 Bixby,三星的语音助手。
还有一个不那么惊悚但很说明问题的细节:log4j 猜测三星电视之所以卡,是因为它忙着做这些用户数据后处理。音频、截屏、AID、视觉推理,全都在这台买回来只为了看剧的设备上跑。你的电视卡,可能不是性能不够,是它有别的事要干。
Tom’s Hardware 给这篇报道起的标题里有 log4j 的一句总结,翻译过来是:「终于找到一家真正倾听(listens to)用户的公司了。」双关,不笑也行。
复现到什么程度了
一个人的推文串,证据等级是有限的。这一节是我在写作时最想搞清楚的:其他人验证到哪一步了。
目前最好的独立测试来自 Hugging Face 工程师 ngxson。他用 Flipper Zero(一款流行的硬件测试工具)测了麦克风行为,结果是:电视确实打开了麦克风,持续大约五秒,然后停了。他又等了几个小时,没有观察到下一次响应。
但这个测试有两个前提要交代。一,ngxson 那台 Tizen 电视已经 root,并且禁用了一部分设置,他自己也说明了一台未修改的电视行为可能不同。二,五秒的监听窗口和「常驻监听」是两回事,log4j 描述的音频分类是否依赖更长的采样周期、是否只在特定触发条件下工作,现有测试覆盖不了。
HN 上有评论问了一个我觉得最该有人问的问题:这些案例有没有人在做目录?「会监听的电视」看起来像行业惯例而不是一家公司的特例,如果是惯例,那单一事件的热度很快会过去,问题本身还在。
所以目前的诚实结论是:log4j 的发现清单(遥测、AID、CNN、借麦克风)来自 log4j 单方面的逆向,尚未见到三星的公开确认或回应;ngxson 的测试部分复现了麦克风行为的存在,但没有复现「常驻监听」。这件事的证据状态是「高度可信的单源 + 部分独立复现」,不是「实锤完毕」。
OpenAI 为什么封他的号
事情的后半段比前半段更有意思。
log4j 在逆向过程中用了 OpenAI 的工具辅助。几天后,他的 OpenAI 账号被封,理由按转述是 cyber abuse(网络滥用)。这个说法目前只有 log4j 单方面讲述和媒体转述,我没查到 OpenAI 的官方说明,封号的确切依据和触发点不明。
HN 的主流反应可以用一条高赞评论代表:如果 OpenAI 真是因为这个封号,那相当愚蠢。你没法再用 LLM 辅助逆向工程,还不用担心账号问题,这会大幅降低这类工具的价值。
这条评论点出了一个正在成形的矛盾。模型厂商的安全政策里普遍禁止把模型用于攻击性网络活动,这个条款写出来是为了防攻击者。但「逆向自家设备的固件」在大多数司法辖区是合法的安全研究,尤其是为了查清自己家里的设备在收集什么。政策条文分不清这两者的时候,被误伤的往往是后者。
还有一个更实际的后果。逆向分析固件恰恰是 LLM 非常擅长的活:读反汇编代码、猜协议格式、总结混淆逻辑。当工具厂商开始对这类用法封号,安全研究的成本会被推高,而真正想干坏事的人会转向本地开源模型。HN 那条讨论里已经有人指出了这条路:本地跑的开源模型干这类活没有账号可封。
我觉得这里藏着本周这组新闻真正的分水岭:模型能力越强,「什么用途算滥用」的边界就越模糊,而平台正在用封号这种最粗糙的方式画这条线。画错的地方,代价由用户承担。
这一周 Reddit 在吵什么
log4j 的发现传开前后,Reddit 上其实已经积了一层 Related 热度,几件事叠在同一周发生:
r/ClaudeAI 先是出现了两个 DIY 帖子,一个用户用 Claude 修好了自家三星电视(⬆️4056 💬429),另一个直接用 Claude Code 把电视主屏换掉了(⬆️2825 💬240)。这两个帖子只是极客趣味,但它们先给社区打了预防针:AI 代理碰电视,技术上已经没有障碍。
10 月 24 日前后,log4j 的发现被搬到 r/singularity,标题就是那句「监听你的狗和婴儿、监视你看了什么、借回音壁的麦克风」,拿到 ⬆️16236 💬1263,是本周全站级别的热度。同一天 HN 的合并帖拿到 763 分。
10 月 25 日,r/ClaudeAI 出现一个帖子,标题是「Seems like Anthropic enabled safeguards around reverse-engineering a TV」(⬆️3042 💬529),大意是有人发现 Anthropic 对「逆向工程电视」类的请求加了护栏,拒绝执行。同一时段还有一个帖子转发 Anthropic 安全负责人的相关表态(⬆️1600 💬450)。
这里我要泼一盆冷水:Anthropic 加护栏这件事,我只有帖子标题和热度可以核实,帖子正文和所谓安全负责人的原话都没能独立确认。它是否是政策变更、覆盖范围多大、是针对电视逆向还是泛化的设备逆向,都不知道。但假设它属实,这就形成一个相当完整的闭环:用户用 AI 拆开了电视,发现了电视在收集数据,然后 AI 平台开始限制「拆电视」这个动作。
厂商不愿意用户知道设备在做什么,平台不愿意卷入设备厂商的争议,两条线在「逆向」这个动作上撞车了。
三个值得关注的点
这件事的走向,我觉得接下来看三个指标就够了。
**第一,三星会不会回应。**按以往同类事件的经验,不回应、冷处理是大概率选项,但如果 AID 和 CNN 追踪的细节被更多安全研究者复现,监管介入的概率会快速上升。欧盟的 GDPR 对这种规模的用户数据收集不是没有牙齿。道歉本身不重要,重要的是有没有固件更新悄悄调整这些行为。
**第二,OpenAI 会不会给出封号的政策解释。**如果维持沉默,等于宣告「安全政策条款的解释权归平台」,那对 AI 工具在安全研究场景的可用性是一个长期坏消息。如果给出细则(比如区分「对目标系统的攻击」和「对自己设备的审计」),反而是把这条模糊边界往前推了一步。
**第三,Anthropic 的护栏是不是真的,以及覆盖到哪。**这事目前只有 Reddit 标题级别的证据。如果属实,它是第一个被公开观察到的「AI 平台为特定硬件厂商的争议做政策收敛」案例。工具厂商开始站队的时候,用户手里的逆向权就是它们谈判的筹码。
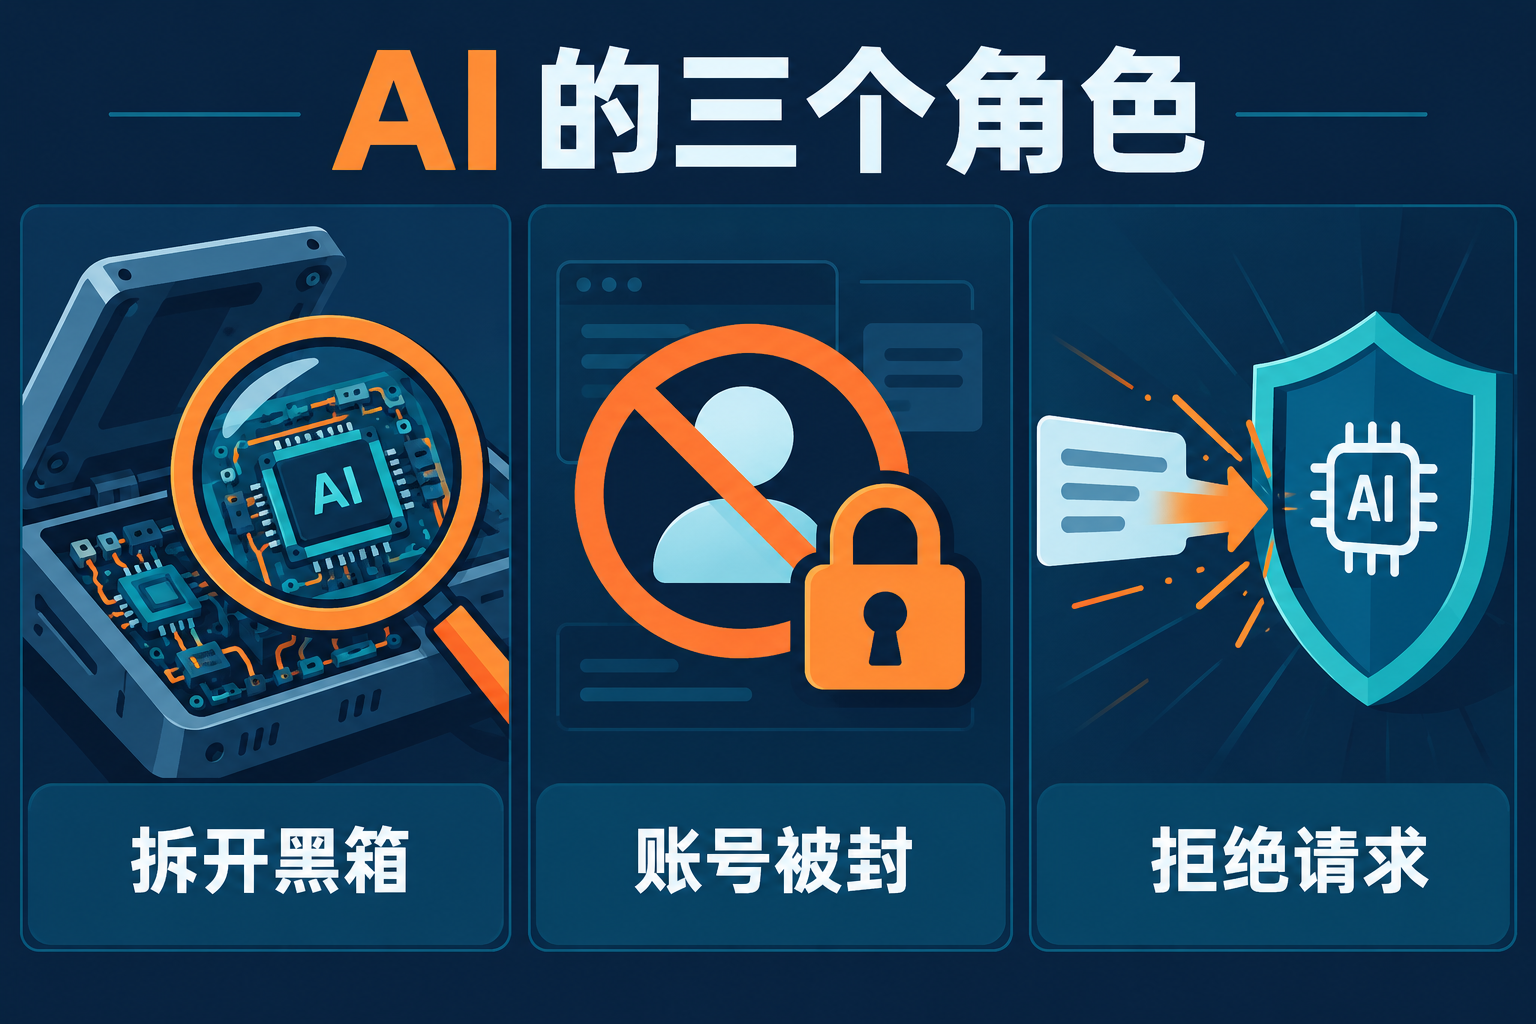
最后说一点个人的判断。这一周真正让我在意的不是「三星电视在监听」这个结论,大家的猜测和段子早就把这条路走完了,log4j 只是给出了代码级别的证据。让我在意的是整个事件里 AI 扮演的三个角色:它帮研究者拆开了黑箱,它因为参与拆黑箱被封了账号,它自己也开始拒绝拆黑箱。三个角色分属三方,没有一个是站在「用户知情权」这一边的。这个位置分布,比任何一条具体的新闻都值得记住。
参考来源
- Cybersecurity bounty hunter says Samsung TVs use AI to record audio and screenshots for ads — Tom’s Hardware
- log4j 的原始推文串(2026-10-21 起) — X
- Root shell on Samsung TV(合并讨论帖) — Hacker News
- Researcher says Samsung TV software tracks viewing and may capture audio and screenshots — Mezha.Tech
- Hacker reverse engineers his Samsung TV… — r/singularity
- I used Claude to fix my Samsung TV — r/ClaudeAI
- Seems like Anthropic enabled safeguards around reverse-engineering a TV — r/ClaudeAI
- Quite the statement from Anthropic’s head of security — r/ClaudeAI
文中 log4j 的推文经 Tom’s Hardware 转述引用,我未能直接访问其 X 原帖逐字校对。OpenAI 封号一节仅有一方说法与媒体转述,无 OpenAI 官方说明。Anthropic 护栏与安全负责人表态两节证据等级最弱,仅有 Reddit 帖子标题与热度可核实,帖子正文未能抓取,请按「社区观察到」级别对待。log4j 的发现清单未经三星确认,ngxson 的复现测试存在「设备已 root 并修改设置」的前提限制,均在上文分别标注。